
Las estafas que simulan virus o averías críticas en el ordenador no son nuevas, pero siguen perfeccionándose. El último ejemplo CypherLoc, un sofisticado kit de scareware que ha sido utilizado en alrededor de 2,8 millones de ataques desde principios de 2026, según han descubierto los investigadores de Barracuda Research.
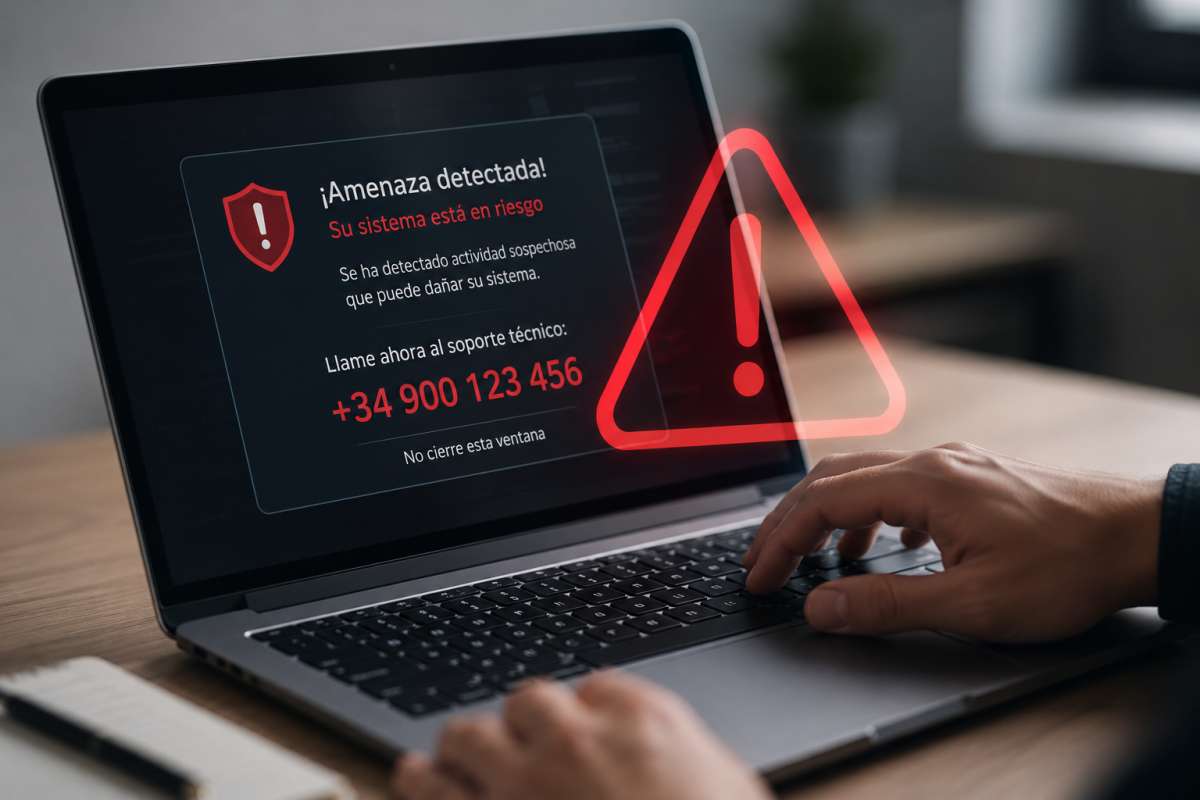
El término scareware hace referencia a un tipo de fraude de ingeniería social diseñado para asustar al usuario mediante falsas alertas de seguridad, mensajes de error o advertencias sobre infecciones inexistentes. El objetivo es provocar miedo y urgencia para que la víctima tome decisiones impulsivas, como descargar un software malicioso, facilitar datos personales o información bancaria o incluso realizar pagos bajo presión.
En el caso de CypherLoc, la amenaza va más allá. El paquete de scareware combina técnicas avanzadas de evasión, capacidades para bloquear el navegador e inhabilitar los controles, así como tácticas de manipulación psicológica para inducir a las víctimas a llamar a números de teléfono de soporte técnico fraudulentos, advierte Barracuda en un informe en el que recoge los principales hallazgos de su investigación..
Un phishing que termina «secuestrando» el navegador
Tal como indica la firma de ciberseguridad, la campaña suele comenzar con un correo electrónico de phishing que incluye un enlace malicioso en el mensaje o en un archivo adjunto. Al pulsarlo, la víctima es redirigida a una página web aparentemente inofensiva, pero que contiene una serie de códigos y protocolos específicos que actúan como detonante para iniciar el proceso de ataque.
Barracuda explica que CypherLoc oculta su verdadera funcionalidad dentro de una carga útil cifrada incrustada directamente en la página web, que solo se activa si detecta que el usuario no está utilizando un entorno aislado, de prueba o de análisis, con lo que pasa inadvertido para las herramientas de ciberseguridad. Cuando se cumplen las condiciones, la web se transforma en una interfaz de scareware a pantalla completa que bloquea el navegador y restringe la actividad del usuario.
Presión psicológica: alertas falsas, sonidos estridentes, IP en pantalla…
Para impedir la actividad, frustrando también cualquier intento de cierre, la página oculta el cursor y desactiva los menús, mientras emplea tácticas de presión psicológica. Entre ellas se incluyen falsas alertas de seguridad acompañadas de estridentes sonidos de alarma cada vez que el usuario hace clic o la página se recarga, la publicación de la dirección IP de la víctima en pantalla, formularios de inicio de sesión falsos que no funcionan y mensajes de error repetidos. Todo ello con el propósito de generar pánico y una sensación de urgencia para instar al usuario a llamar a un número de teléfono, que aparece en la pantalla durante todo el ataque presentándose como la única solución para resolver el problema.
Cuando las víctimas llaman a dicho número, son transferidas a estafadores que se hacen pasar por personal de soporte técnico de Microsoft, quienes toman el control y continúan el ataque mediante técnicas de ingeniería social, solicitando credenciales o acceso remoto.
«CypherLoc pone de manifiesto cómo el scareware moderno está dejando atrás el malware evidente para orientarse hacia estafas basadas en el navegador e impulsadas por el usuario, que resultan difíciles de detectar y son muy eficaces«, afirma Saravanan Mohankumar, director del equipo de análisis de amenazas de Barracuda.
«Utiliza el propio navegador para presionar a las víctimas y que actúen. Al combinar código oculto, activación retardada y un comportamiento agresivo en pantalla, crea la convincente ilusión de un grave problema en el sistema, al tiempo que deja muy pocos rastros técnicos».
Recomendaciones: proteger al usuario, no solo al dispositivo
Ante este tipo de ataques de scareware, Barracuda subraya la necesidad de que las organizaciones apliquen medidas de seguridad que protejan a los usuarios, no solo a los dispositivos. Asimismo, recomienda contar con una solución sólida contra el phishing, así como con sistemas de protección para el navegador y los dispositivos finales, con el fin de detectar y bloquear cualquier comportamiento sospechoso de los scripts.
«El scareware de CypherLoc es un claro ejemplo de amenazas que se sitúan en la intersección de phishing, ingeniería social y evasión técnica», concluye la compañía de ciberseguridad en su informe.
Acerca del autor