
La forma en la que trabajan las empresas ha cambiado radicalmente durante los últimos años. Actualmente, compañías de distintos sectores comparten información de manera constante para mantener coordinados los pedidos y garantizar que todo el flujo operativo funcione correctamente. Sin embargo, esa misma conexión entre compañías también se ha convertido en uno de los principales objetivos de los ciberdelincuentes.
Los ataques a la cadena de suministro están creciendo a gran velocidad y ya son una de las mayores preocupaciones para muchas empresas. Según un informe de Cipher, el área de ciberseguridad de Prosegur, este tipo de ataques se duplicó durante 2025 y generó pérdidas globales superiores a los 53.200 millones de dólares. Además, casi una de cada cuatro brechas de seguridad registradas el último año estuvo relacionada con terceros o proveedores externos.
El motivo por el que estos ataques preocupan tanto es bastante claro. Muchas empresas han reforzado su seguridad interna, pero siguen dependiendo de múltiples proveedores para poder operar en su día a día. Cuando uno de estos proveedores cuenta con menos protección, puede acabar convirtiéndose en una puerta de entrada a información y sistemas compartidos.
Esta dependencia es especialmente crítica en sectores como la industria, la alimentación, la distribución o la logística, donde gran parte de la operativa está completamente conectada y cualquier incidencia puede provocar interrupciones que alteran el funcionamiento normal de la actividad.
España tampoco es ajena a esta situación. El Instituto Nacional de Ciberseguridad (INCIBE) gestionó más de 122.000 incidentes de ciberseguridad durante el último año, un 26% más que el anterior. Muchos de ellos estuvieron relacionados con el robo de datos y con accesos no autorizados, así como con ataques dirigidos a empresas que trabajan con plataformas compartidas o sistemas interconectados.
Además del impacto económico, este tipo de ataques también genera un problema operativo importante. Los expertos en ciberseguridad señalan que muchas empresas tardan meses en detectar una brecha cuando el ataque llega desde un proveedor externo. Para entonces, gran parte del daño ya está hecho, y en muchos casos las compañías detectan el problema cuando ya han empezado a surgir incidencias que afectan a sus operaciones internas y al acceso a información sensible.
Precisamente por eso, muchas organizaciones están revisando cómo gestionan sus procesos internos y su relación con proveedores y plataformas externas. Durante años han trabajado con herramientas separadas por áreas, lo que ha generado una operativa fragmentada y una falta de visión global en tiempo real, algo que está llevando a muchas empresas a recurrir a partners tecnológicos especializados como Aelis para reforzar la seguridad y el control de sus procesos.
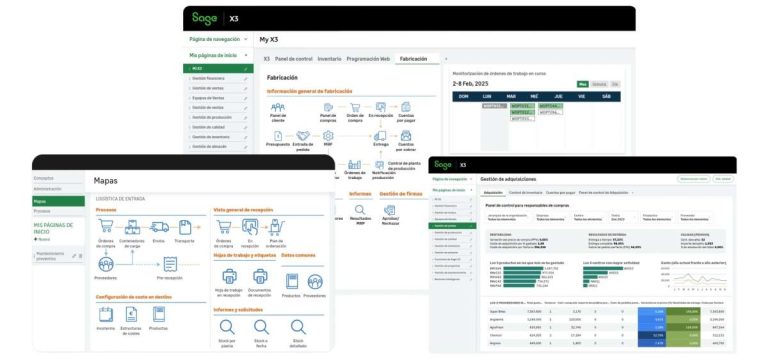
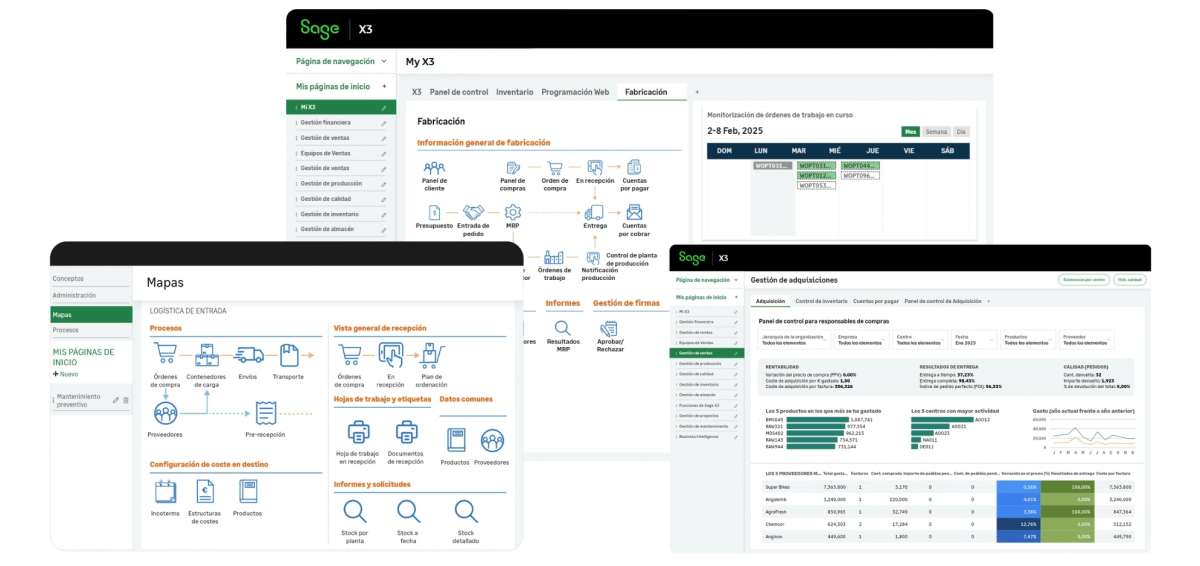
Entre sus soluciones se encuentra Sage X3, que contribuye a reducir los riesgos de ciberataque en la cadena de suministro al unificar la gestión en un único sistema y mantener un control más sólido sobre toda la información.
De este modo, se trabaja en un entorno más seguro y totalmente conectado, lo que además facilita disponer de una visión global y en tiempo real del negocio.
Acerca del autor