
Esto es lo que debe saber sobre el malware con un apetito insaciable por datos valiosos, hasta el punto de encabezar las listas de detección de ladrones de información de este año.

22 de octubre de 2025
•
,
3 min. leer
Los ladrones de información siguen siendo una de las amenazas más persistentes en el panorama de amenazas actual. Están diseñados para extraer silenciosamente información valiosa, generalmente credenciales de inicio de sesión y detalles financieros y de criptomonedas, de sistemas comprometidos y enviarla a adversarios. Y lo hacen con gran éxito.
Los investigadores de ESET han rastreado recientemente numerosas campañas en las que un ladrón de información era la carga útil final. Agent Tesla, Lumma Stealer, FormBook y HoudRAT continúan circulando en grandes cantidades, pero según el Informe de amenazas de ESET primer semestre de 2025una familia se adelantó al resto en la primera mitad de este año: SnakeStealer.
Nace una amenaza
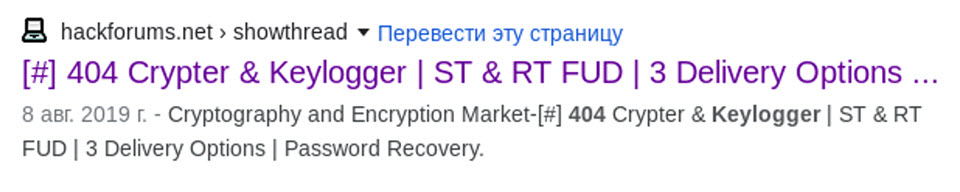
Detectado por los productos ESET principalmente como MSIL/Agente.espía.AESSnakeStealer apareció por primera vez en 2019. Los primeros informes lo rastrearon hasta una amenaza comercializada originalmente como 404 Keylogger o 404 Crypter en foros clandestinos antes de cambiar su nombre a su nombre actual.
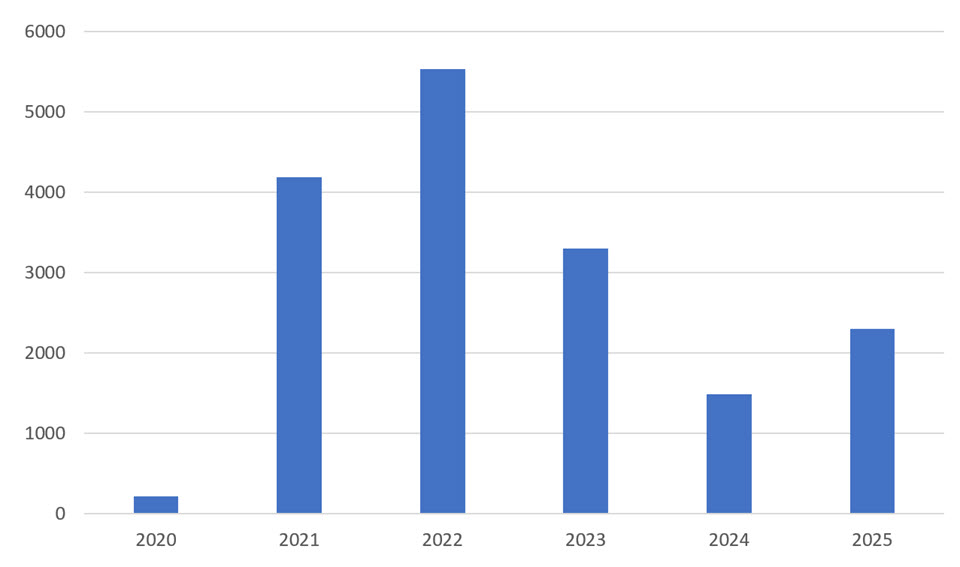
En sus primeras variantes, SnakeStealer usaba Discord para alojar sus cargas útiles, que las víctimas descargaban sin saberlo después de abrir un archivo adjunto de correo electrónico malicioso. Si bien alojar malware en plataformas legítimas en la nube no era nuevo, el abuso generalizado de Discord pronto se convirtió en una táctica distintiva. SnakeStealer alcanzó su primera gran ola de actividad en 2020 y 2021, extendiéndose globalmente sin ningún enfoque regional claro.
Mientras tanto, los métodos de entrega variaron. Los archivos adjuntos de phishing siguen siendo el vector principal, pero la carga útil en sí puede disfrazarse de varias formas, incluidos archivos ZIP protegidos con contraseña, archivos RTF, ISO y PDF armados, o incluso incluirse con otro malware. Ocasionalmente, SnakeStealer se esconde dentro de software pirateado o aplicaciones falsas, lo que indica que no todos los ataques comienzan con un correo electrónico malicioso.
Malware como servicio: un ‘modelo de negocio’ rentable
Como muchas otras amenazas modernas, SnakeStealer sigue el modelo de malware como servicio (MaaS). Sus operadores alquilan o venden acceso al malware, completo con soporte técnico y actualizaciones, lo que facilita que incluso los atacantes poco capacitados lancen sus propias campañas.
El reciente resurgimiento de SnakeStealer no es una coincidencia. Después de que el Agente Tesla comenzó a declinar y perder el apoyo de los desarrolladores, los canales clandestinos de Telegram comenzaron a recomendar a SnakeStealer como su sucesor. Este respaldo, combinado con la conveniencia de su configuración MaaS y su infraestructura lista para usar, impulsó a SnakeStealer a la cima de las listas de detección, hasta el punto de que SnakeStealer fue recientemente responsable de casi una quinta parte de las detecciones globales de robo de información rastreadas por la telemetría de ESET.

Características clave
Puede que SnakeStealer no sea innovador, pero es pulido, confiable y fácil de implementar. Ofrece un conjunto completo de herramientas con capacidades típicas del malware de robo de información de nivel profesional y, dada su modularidad, los atacantes pueden activar o desactivar funciones según sus necesidades.
- Evasión: Para pasar desapercibido, SnakeStealer puede finalizar procesos asociados con herramientas de seguridad y análisis de malware y buscar entornos virtuales.
- Persistencia: Altera las configuraciones de arranque de Windows para mantener el acceso en sistemas comprometidos.
- Robo de credenciales: Extrae contraseñas guardadas de navegadores web, bases de datos, clientes de correo electrónico y chat, incluido Discord, y redes Wi-Fi.
- Vigilancia: Captura datos del portapapeles, toma capturas de pantalla y registra las pulsaciones de teclas.
- Exfiltración: Envía datos robados a través de FTP, HTTP, correo electrónico o bots de Telegram.
Cómo protegerte
Ya sea usted un usuario individual o una empresa, estos pasos pueden ayudar a reducir el riesgo contra ladrones de información como SnakeStealer:
- Sea escéptico ante los mensajes no solicitados. Trate los archivos adjuntos y enlaces, especialmente de remitentes desconocidos, como amenazas potenciales, incluso si parecen legítimos. Verificarlos con el remitente a través de otros canales.
- Mantenga su sistema y sus aplicaciones actualizados. Parchar las vulnerabilidades conocidas de manera oportuna reduce el riesgo de compromiso derivado de lagunas de software.
- Habilitar la autenticación multifactor (MFA) siempre que sea posible. Incluso si le roban su contraseña, MFA puede detener los inicios de sesión no autorizados.
- Si sospecha de un compromiso: cambie todas las contraseñas desde un dispositivo limpio, revoque sesiones abiertas y controle sus cuentas en busca de actividades sospechosas.
- Utilice software de seguridad confiable en todos los dispositivos, tanto de escritorio como móviles.
Pensamientos finales
El ascenso de SnakeStealer es un recordatorio de lo rápido que se adapta el mercado del cibercrimen y, como tal, refleja una verdad más amplia sobre el panorama de amenazas actual: el cibercrimen se ha industrializado. Esta profesionalización hace que sea más fácil que nunca para cualquiera robar datos a escala. Y a medida que un ladrón de información se desvanece, otro llena el vacío, armado en gran medida con las mismas tácticas probadas. La buena noticia es que unas prácticas sólidas de ciberseguridad contribuirán en gran medida a mantener su seguridad.
Acerca del autor