
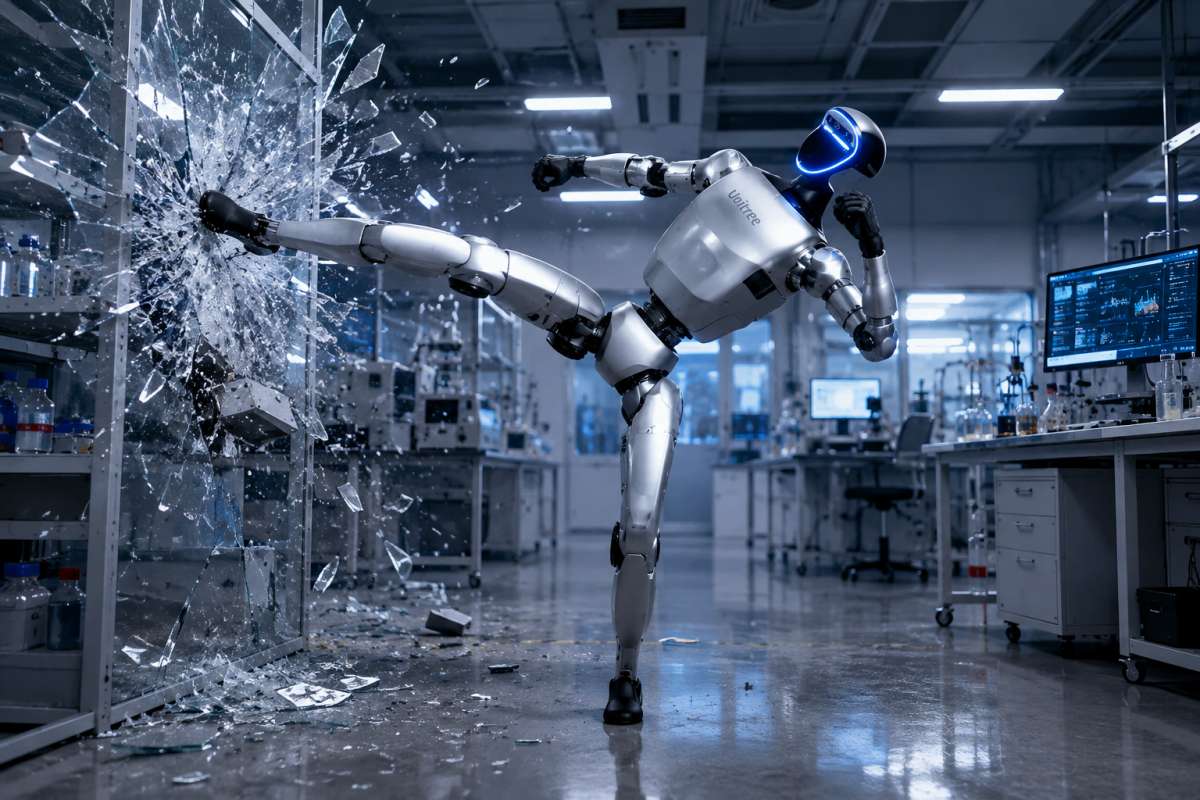
Un investigador de seguridad ha conseguido hacerse con el control total de un robot humanoide chino de forma remota y sin necesidad de conectar ningún cable. Lo más preocupante no es que pudiera acceder a la IA, sino que demostró que una máquina comprometida podría utilizarse para atacar a otros robots cercanos.
El primer problema está relacionado con uno de los servicios de software que incorpora el G1. El robot cuenta con una función basada en inteligencia artificial que permite trabajar con determinados archivos de información. Laflamme se topó con que esta función no comprobaba correctamente qué archivos estaba guardando. Esto permitía a un atacante colocar un archivo creado por él prácticamente en cualquier lugar del sistema.
El fallo se agravaba porque existía otro programa dentro del robot que podía ejecutar automáticamente determinados archivos. Al conseguir colocar uno de ellos en el lugar adecuado y reiniciar ese programa, el investigador pudo hacer que el robot ejecutara órdenes elegidas por él con los máximos permisos posibles. En la práctica, esto significa que podía tomar el control del sistema operativo del humanoide.
La segunda vulnerabilidad resultó todavía más interesante porque posibilitaba realizar el ataque a distancia mediante Bluetooth. El G1 cuenta con un sistema para comunicarse de forma inalámbrica con otros dispositivos. Laflamme halló que algunas de esas comunicaciones podían realizarse sin que el robot y el dispositivo atacante estuvieran previamente emparejados.
Aquí entraba en juego también la aplicación móvil y los servidores del fabricante chino. El sistema utilizaba una clave secreta para proteger las comunicaciones entre el robot y otros dispositivos. Esa contraseña estaba almacenada de forma segura en los servidores de la compañía, pero había un problema: un usuario que tuviera una cuenta gratuita de Unitree podía solicitar a los servidores que descifraran determinada información, aunque no fuera el propietario del robot.
En definitiva, el investigador encontró una especie de ‘servicio de descifrado’ que podía utilizarse para obtener la llave necesaria para comunicarse con un robot cercano. No necesitaba tener acceso a la cuenta del propietario ni tocar físicamente la máquina.
Para que el ataque funcionara de manera fiable había una barrera importante: los ordenadores modernos cambian aleatoriamente la ubicación de determinados elementos en su memoria para dificultar este tipo de incidentes. Pero Laflamme consiguió solucionar este obstáculo utilizando el primer fallo para obtener información que posteriormente le ayudaba a explotar el segundo.
Una legión robótica en manos de los hackers
La parte más preocupante de la investigación llegó después. En teoría, una vez que un G1 era comprometido, podía utilizarse para atacar a otras unidades similares que se encontraran cerca mediante Bluetooth. Esto significaba que un robot infectado podría convertirse en el punto de partida para una especie de reacción en cadena.
El investigador solo probó esta posibilidad con dos robots situados en la misma habitación, por lo que todavía no está claro hasta dónde podría llegar una propagación de este tipo en un escenario real. Sin embargo, el riesgo resulta especialmente relevante en lugares donde muchos humanoides trabajan juntos, como almacenes, fábricas, universidades o laboratorios.
Las consecuencias de tomar el control de uno de estos robots podrían ir mucho más allá. El atacante podría acceder a sus cámaras y micrófonos, modificar determinados sistemas de inteligencia artificial, alterar su comportamiento o incluso desactivar algunas de sus medidas de seguridad.
Unitree colaboró con Laflamme después de conocer las dos vulnerabilidades y solucionó uno de los principales fallos aproximadamente dos meses después de recibir el aviso. La compañía incorporó una comprobación para asegurarse de que quien solicita determinada información es realmente el propietario del robot. Además, pagó al investigador una recompensa de 5.000 dólares por descubrir los errores.
Este caso pone de manifiesto que la seguridad de los robots ya no es una cuestión ‘futurista’. Y es que a medida que estas máquinas empiezan a utilizarse en fábricas, universidades, laboratorios y otros espacios donde interactúan con personas, protegerlas frente a ataques informáticos se vuelve tan importante como proteger cualquier otro ordenador conectado a Internet.
Para quienes tengan un modelo de la compañía china, la principal recomendación es que comprueben que el robot está actualizado y que tiene instaladas las correcciones de seguridad disponibles.
Acerca del autor