Su bandeja de entrada es un sistema de identidad en sí mismo: quien la posee puede poseer mucho más
29 de junio de 2026 • , 5 min. leer
El correo electrónico no es sólo un medio de comunicación ni una cuenta más en línea. Tanto en nuestra vida personal como laboral, contiene las llaves del reino: posiblemente incluso un mecanismo para restablecer las contraseñas de otras cuentas y verificar su identidad. Las cuentas de correo electrónico también son el lugar donde llegan los enlaces para restablecer la contraseña, se almacenan las alertas de la cuenta, se confirman las reservas, se archivan las facturas y comienzan las comprobaciones de identidad.
Por lo tanto, la bandeja de entrada puede contener años de información detallada sobre usted, incluido lo que posee, los servicios que utiliza, adónde va, en quién confía y cómo se puede acceder a otras cuentas.
Es por eso que también es un objetivo preciado para los ciberdelincuentes. Si desea proteger sus cuentas y datos personales o comerciales, la seguridad debe comenzar con su bandeja de entrada.
Por qué a los atacantes les encanta el acceso a la bandeja de entrada
Los atacantes tienen su bandeja de entrada en la mira porque puede darles influencia sobre el resto de su vida digital. Con acceso a su cuenta de correo electrónico, pueden restablecer sus contraseñas en muchas otras cuentas, tal vez interceptando códigos de acceso únicos enviados por su banco, redes sociales, almacenamiento en la nube u otro proveedor en línea.
También pueden intentar permanecer ocultos, configurando reglas de reenvío automático para poder seguir recibiendo sus mensajes incluso después de que crea que el problema inmediato se ha solucionado. En otras palabras, incluso si realiza un restablecimiento de contraseña, se les enviarán los códigos de restablecimiento. Otros pueden abusar de los tokens de acceso, las aplicaciones conectadas o las sesiones activas para mantener un punto de apoyo.
Los piratas informáticos podrían acceder a sus fotos para posibles chantajes y escuchar sus comunicaciones. Eso podría sentar las bases para un correo electrónico de phishing convincente diseñado para hacerse pasar por una organización confiable con la que interactúa. Podría solicitar dinero, pagos de tarifas o más información personal para llevar a cabo fraude de identidad. Cuanta más información (por ejemplo, detalles de la cuenta) tengan sobre usted, más convincente será el ataque de phishing.
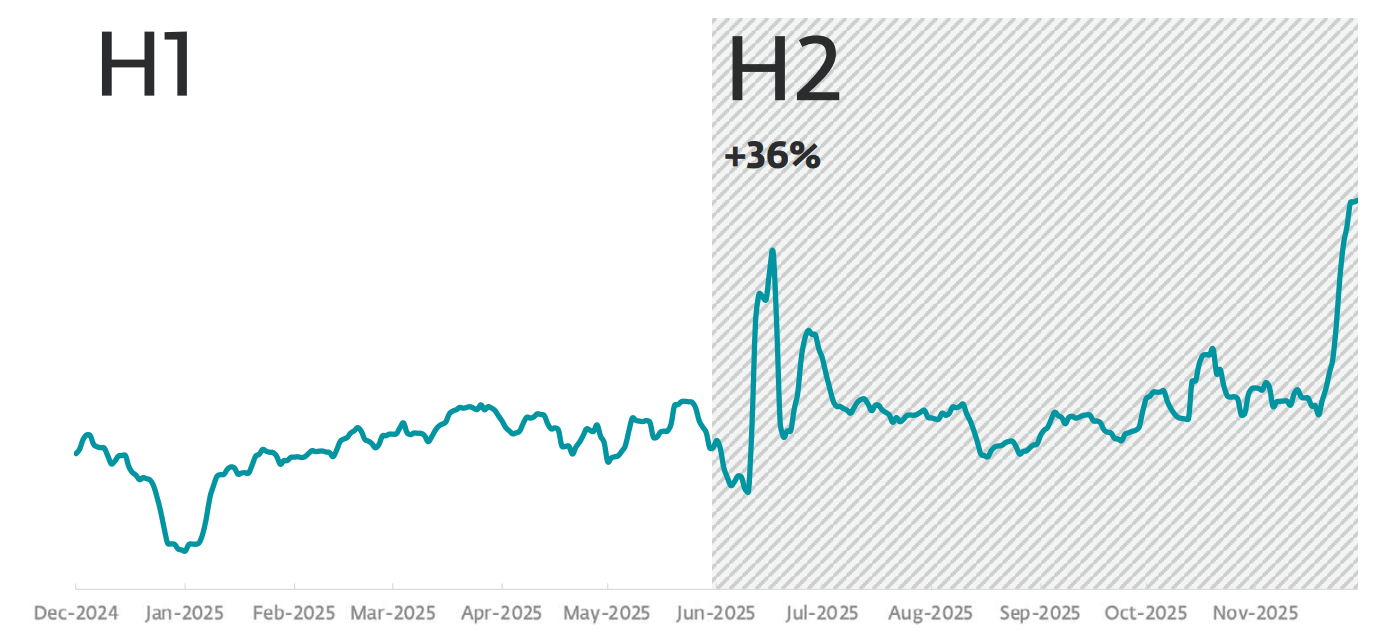
En términos generales, el phishing como amenaza grave claramente no va a ninguna parte. Todo lo contrario: la telemetría de ESET mostró un aumento del 36 por ciento en los correos electrónicos maliciosos en la segunda mitad de 2025 en comparación con los seis meses anteriores.
Las repercusiones en tu vida laboral podrían ser aún peores. Con acceso a su cuenta de correo electrónico corporativa, los piratas informáticos podrían abrir aplicaciones en la nube, acceder a unidades compartidas, acceder a sistemas CRM, financieros y de recursos humanos, escuchar sus mensajes con colegas y clientes, y acceder a datos de clientes.
Un ataque de phishing a su cuenta de correo electrónico corporativa suele ser la primera etapa de una violación de datos, extorsión/ransomware o ataque de espionaje más grande. Según recientes Estadísticas del gobierno del Reino Unido, El phishing (38%) fue la forma más común de ciberataque el año pasado, seguido de “personas que se hacen pasar por organizaciones en correos electrónicos” (12%).
Cada vez es más difícil proteger tu bandeja de entrada
El correo electrónico sigue siendo atractivo para los atacantes porque se encuentra en la intersección de la tecnología, la identidad y la confianza humana. El phishing se dirige al que posiblemente sea el eslabón más débil de la cadena de seguridad: los humanos. Todos utilizamos el correo electrónico todos los días bajo presión de tiempo: para recibir facturas, actualizaciones de entregas, avisos de recursos humanos, solicitudes de clientes, restablecimientos de contraseñas, invitaciones a reuniones y alertas de seguridad. Muchos de estos mensajes nos piden que hagamos clic, aprobemos, descarguemos, respondamos o paguemos. Los atacantes aprovechan esa rutina, ya que incluso los usuarios cuidadosos pueden cometer errores cuando un mensaje parece provenir de un remitente conocido, llega en un momento de mucha actividad o conlleva una sensación de urgencia. Al utilizar técnicas de suplantación de identidad e ingeniería social, los piratas informáticos tienen mayores posibilidades de éxito.
El elemento humano estuvo presente en el 62% de las infracciones el año pasado, siendo la ingeniería social el tercer patrón de infracción más común, representando el 16% de todas las infracciones. según Verizon. Y los malos siempre están buscando nuevas formas de engañarte. El informe señala que la tasa media de tasas de clics «exitosos» en simulaciones de phishing móvil es un 40% más alta que en el correo electrónico.
También están utilizando herramientas más sofisticadas para mejorar las tasas de éxito de las campañas de phishing por correo electrónico. La IA generativa (GenAI) puede ayudar a los actores de amenazas a escribir y escalar mensajes de phishing con una gramática y ortografía impecables.
Un buen ejemplo: BEC
Algunos de los ataques cibernéticos más dañinos y costosos jamás registrados comenzaron con una bandeja de entrada comprometida. Incluyen:
Facebook y Google: El dúo tecnológico fueron engañados de fondos estimados en más de 120 millones de dólares después de que un hacker les enviara por correo electrónico facturas falsas haciéndose pasar por un proveedor legítimo y que contenían documentos falsificados.
Atención médica infantil de Atlanta: Después de que una empresa de construcción anunciara públicamente que había sido nombrada contratista general para un nuevo proyecto de construcción en el hospital, unos estafadores rápidos enviaron una solicitud de pago, haciéndose pasar por el constructor. Según se informa, falsificaron el membrete y la dirección de correo electrónico de la empresa, en un correo electrónico que pretende provenir de su director financiero.
Banco Crelan: El banco cretense perdió más de 75 millones de dólares después de que engañaran a un empleado para que transfiriera los fondos a una cuenta bancaria controlada por estafadores. En este caso los estafadores supuestamente secuestró la cuenta de correo electrónico de un ejecutivo de alto nivel, antes de hacerse pasar por el director general de la empresa.
Protegiendo tu bandeja de entrada
Si es un usuario doméstico, asegúrese de utilizar una contraseña o frase de contraseña única y segura para cada cuenta y guárdela en un administrador de contraseñas confiable. Como alternativa, utilice un método sin contraseña, como una clave de acceso. En cualquier caso, active la autenticación multifactor; hoy en día, casi siempre está disponible. Mantenga sus opciones de recuperación actualizadas y asegúrese de que un atacante no pueda usar un número de teléfono antiguo o una dirección de correo electrónico de respaldo olvidada para recuperar el acceso.
También vale la pena revisar la configuración de tu correo electrónico de vez en cuando. Busque reglas de reenvío desconocidas, filtros extraños, aplicaciones conectadas desconocidas o dispositivos que no reconoce. Si su bandeja de entrada se ha visto comprometida, cambie la contraseña, revoque las sesiones sospechosas, revise los detalles de recuperación y verifique si los mensajes se reenvían sin su conocimiento.
Otras mejores prácticas de seguridad incluyen:
Tenga cuidado con el phishing. Trate cualquier correo electrónico no solicitado con precaución. Pase el cursor sobre el nombre del remitente para comprobar si hay alguna discrepancia. Verifique la ortografía de los dominios del remitente para detectar errores tipográficos. No haga clic en ningún enlace ni abra archivos adjuntos en correos electrónicos no solicitados. Consulte por separado con el remitente si es necesario.
No apruebe ningún código de dispositivo ni alertas de MFA (por ejemplo, en su teléfono móvil) que no haya activado usted, ya que podría tratarse de piratas informáticos que están probando suerte.
Asegúrese de que sus opciones de recuperación sean claras y estén actualizadas.
Si es un empleado, trate cualquier solicitud de transferencia bancaria urgente con precaución, incluso si parece que proviene de su director ejecutivo o departamento de TI. Verifique con un colega/a través de un canal separado.
Tome en serio la capacitación de concientización sobre seguridad de los empleados, teniendo en cuenta las últimas tácticas y técnicas de phishing que están utilizando los estafadores.
Utilice una solución de seguridad integral de un proveedor confiable para mantenerse a salvo de malware y mensajes sospechosos.
Prácticamente todo el mundo utiliza el correo electrónico. Eso lo convierte en un objetivo permanente para los piratas informáticos. Pero no es necesario exponer la bandeja de entrada de todos. Tome las precauciones adecuadas para maximizar sus posibilidades de mantenerse seguro en línea.