
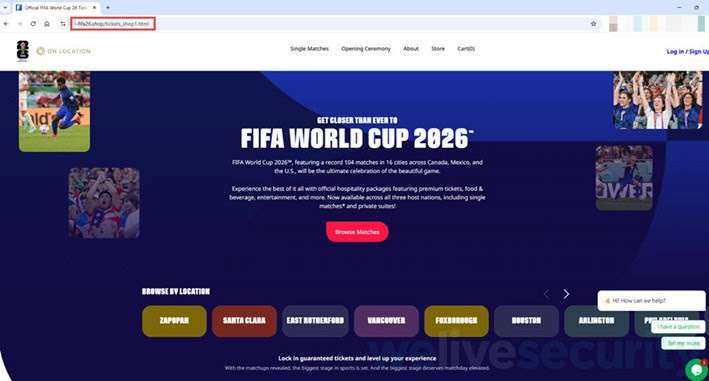
Con motivo del próximo Mundial, que se disputará en Estados Unidos, Canadá y México a partir del 11 de junio, ya se han detectado páginas que replican casi al detalle la estética oficial del organismo: mismos colores, menús similares, procesos de registro prácticamente idénticos y formularios de compra diseñados para parecer legítimos.
En eventos de dimensión global, los atacantes saben que muchos usuarios actúan rápido por miedo a quedarse sin plazas o perder una oportunidad limitada.
Un engaño visual prácticamente idéntico al original
Los análisis realizados por investigadores de ciberseguridad han detectado dominios sospechosos que incorporan palabras relacionadas con FIFA y Mundial 2026, acompañadas de extensiones como .shop, .store o .site.
El problema es que muchos usuarios apenas prestan atención a estos pequeños detalles y centran su atención en el diseño de la página.
Josep Albors, director de investigación y concienciación de ESET España, explica que «los ciberdelincuentes aprovechan eventos globales de gran interés mediático para explotar la urgencia, la emoción y la ansiedad de los usuarios». También señala que la búsqueda de entradas y productos vinculados al campeonato se convierte en «el anzuelo perfecto para robar información sensible».
La sofisticación de estas campañas ha aumentado considerablemente. Ya no se trata únicamente de páginas mal diseñadas o llenas de errores ortográficos.
En muchos casos replican el recorrido completo de compra: selección de entradas, formularios, métodos de pago e incluso mensajes automáticos de confirmación.
El typosquatting vuelve a convertirse en un arma eficaz
Una de las técnicas utilizadas es el denominado typosquatting. Consiste en registrar dominios casi idénticos a los oficiales modificando una letra, añadiendo un guion o cambiando la extensión web. A simple vista, la diferencia puede pasar desapercibida.
Por ejemplo, un usuario puede buscar la página oficial y acabar entrando en una dirección muy parecida sin darse cuenta del cambio. Una vez dentro comienza la fase realmente peligrosa.
Los atacantes invitan a crear una cuenta o completar un registro para acceder supuestamente a la compra de entradas o merchandising exclusivo. En ese proceso solicitan información valiosa: nombre completo, correo electrónico, número de teléfono e incluso credenciales de acceso.
Después llega el siguiente paso: el pago.
El riesgo no termina en el robo de datos personales
El fraude puede ir mucho más allá de una falsa reserva. Si el usuario sigue avanzando en la compra, termina accediendo a una pasarela bancaria manipulada donde introduce los datos de su tarjeta. En ese momento los ciberdelincuentes pueden obtener información financiera o realizar cargos no autorizados.
Los especialistas advierten además de un problema añadido: muchas personas reutilizan la misma contraseña en distintas plataformas.
Esto significa que una clave introducida en una página falsa podría abrir la puerta a correos electrónicos, redes sociales, aplicaciones bancarias o cuentas profesionales.
La campaña parece estar organizada a gran escala
Los investigadores sostienen que no se trata de una única página fraudulenta aislada. La aparición de numerosos dominios con diseños, estructuras y procesos similares apunta a una operación coordinada y sostenida en el tiempo.
El modelo resulta sencillo para los atacantes: registran múltiples variantes, mantienen activas distintas páginas y, si algunas son eliminadas, otras continúan operando.
Ese sistema les permite ampliar el alcance del fraude y prolongar la vida útil de la campaña.
Cómo evitar caer en la trampa
La FIFA recuerda que la venta oficial de entradas se realiza exclusivamente mediante sus canales autorizados. Comprar fuera de esos espacios puede implicar entradas falsas, duplicadas o anuladas.
Los expertos recomiendan además algunas medidas básicas:
- Revisar la dirección completa. Pequeños cambios en el dominio pueden marcar la diferencia.
- Evitar enlaces promocionados. Muchos fraudes se difunden mediante anuncios o redes sociales.
- Desconfiar de ofertas excesivamente atractivas. Promesas de acceso VIP, descuentos únicos o disponibilidad limitada suelen utilizarse para generar presión.
- No reutilizar contraseñas. Una sola filtración puede comprometer numerosos servicios.
- Revisar cuidadosamente la pasarela de pago. Un detalle extraño durante el proceso puede ser una señal clara de fraude.
Que no te marquen un gol, debe ser tu mejor resultado en el próximo Mundial.
Acerca del autor